Aller au contenu

Développement d’API REST

Création d’API sur mesure.
Vos services, accessibles.

Ouvrez vos données et vos services à vos applications, vos clients et vos partenaires.

Dawap développe une API adaptée à vos règles métier, documentée, testée et préparée pour la production.

  • Symfony
  • PostgreSQL
  • Docker
  • GitLab
  • Odoo
  • Sage
  • Stripe
  • Shopify

01 / Votre prochain usage

Une API pour ouvrir
de nouvelles possibilités.

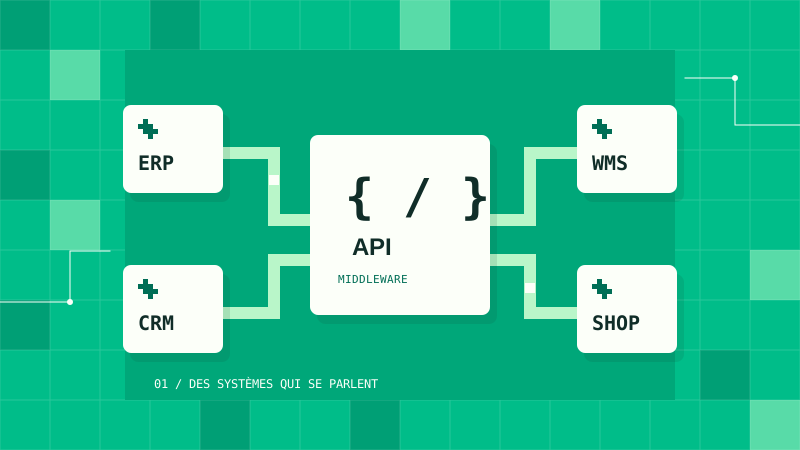
Une API sur mesure donne à d’autres applications un accès contrôlé à vos données ou à vos fonctions. Le point de départ : ce qu’elles doivent pouvoir faire.

Clients & partenaires

Ouvrir un service à votre écosystème.

Consulter un catalogue, suivre une commande ou utiliser un calcul métier. Chaque partenaire accède uniquement aux données et aux actions qui lui sont autorisées.

Un service partagé, des accès maîtrisés.
Applications web & mobile

Partager vos règles entre vos applications.

Votre portail, votre application mobile et votre back-office utilisent les mêmes données et les mêmes règles métier, sans les réécrire dans chaque interface.

Une même logique, plusieurs interfaces.

Logiciel existant

Faire évoluer les usages de votre SI.

Exposez les fonctions utiles de votre logiciel après vérification des interfaces disponibles et des accès autorisés, avec votre équipe et votre intégrateur ERP.

Un périmètre utile autour de l’existant.

02 / Sur le terrain

Des données dispersées.
Une API pour les utiliser.

Avec Ekadanta, Dawap a construit une plateforme Symfony qui collecte, contrôle et expose des données produits.

ekadanta.API DE DONNÉES PRODUITS
EAN13 / ASINFiches produitsPrix & offres
IDENTIFIER · CONTRÔLER · NORMALISERUne API métier

Des données réutilisables
par plusieurs parcours.

Outil interneClient APITraitement planifié
Illustration des fonctionnalités du projet Ekadanta.

Ekadanta / Données produits & marketplace

Collecter, fiabiliser,
puis exposer.

Les identifiants produits, les fiches et les données marketplace doivent être rapprochés avant de servir aux recherches et aux comparaisons.

La plateforme développée par Dawap réunit identification, collecte et normalisation derrière des services web. Les contrôles automatisés portent notamment sur les convertisseurs et validateurs.

Ce que cela permet

Réutiliser les mêmes données dans un outil interne, un client API ou un traitement planifié.

Découvrir l’API Ekadanta
À découvrir aussi / SaybusDu calcul d’itinéraire au devis et au paiement : une réalisation complémentaire d’intégration API et de règles métier.

03 / Ce que vous recevez

Une API développée.
Et de quoi l’utiliser.

Le périmètre est défini avec vous. La livraison couvre le service attendu et les moyens de le tester, de l’intégrer et de l’exploiter.

01

Le service qui répond à votre besoin.

Les opérations, les données et les droits convenus sont développés avec vos règles métier.

Code · Droits · Règles métier
02

Une documentation pour vos utilisateurs.

Un contrat OpenAPI, des exemples d’appels, l’authentification et les réponses d’erreur expliquées.

OpenAPI · Exemples · Prise en main
03

Des tests avant la mise en ligne.

Usages prévus, accès interdits, erreurs et relances : les comportements importants sont vérifiés.

Tests automatisés · Recette · Compatibilité
04

Une mise en service préparée.

Déploiement, supervision et reprise sont organisés. Les responsabilités de support et de maintenance sont définies.

CI/CD · Monitoring · Passation

Environnement de test, accompagnement des partenaires ou SDK : nous précisons ensemble ce qui est nécessaire à votre projet.

04 / La fiabilité en pratique

Le bon accès.
Le bon résultat.

Une API doit rendre le service attendu, refuser ce qui n’est pas autorisé et laisser une trace exploitable lorsqu’un échange échoue.

Nous écrivons ces comportements avant de développer, puis les vérifions avec l’application qui utilisera l’API.

Comprendre l’approche OpenAPI
EXEMPLE / CRÉER UNE COMMANDEREST
POST/v1/orders

Un partenaire transmet une commande.

  1. 01

    Vérifier qui appelle.

    L’identité et les droits sont contrôlés avant toute écriture. Un accès interdit est refusé.

  2. 02

    Créer une seule fois.

    Après une interruption, la même demande retrouve son résultat au lieu de créer un doublon.

  3. 03

    Rendre l’état compréhensible.

    La réponse et l’identifiant de suivi permettent de retrouver l’opération ou de diagnostiquer l’erreur.

Scénario illustratif. Ni capture client, ni mesure de performance.

Pour votre équipe technique : ce que nous cadrons

Contrat et accès. Ressources, schémas, codes d’erreur et versioning dans OpenAPI. Authentification adaptée aux usages, OAuth2 ou clés API selon le contexte, droits par compte, quotas et protection des secrets.

Tests et exploitation. Validation des entrées, accès interdit, quota dépassé, idempotence et reprise après timeout. Tests de compatibilité, journaux corrélés et suivi des traitements asynchrones. Les données personnelles et leur journalisation sont cadrées avec vos responsables.

05 / Pour commencer

Un premier usage validé.
Puis la suite, ensemble.

Consulter un prix, transmettre une commande ou calculer un devis : nous choisissons un parcours utile avant d’étendre l’API.

  1. 01

    Cadrer avec vos équipes

    Identifier les utilisateurs, les données, les accès disponibles et les contraintes du système source.

  2. 02

    Développer le premier périmètre

    Définir le contrat, réaliser les opérations nécessaires et préparer la documentation et les tests.

  3. 03

    Valider puis mettre en service

    Tester avec l’application utilisatrice, préparer le déploiement et organiser le suivi.

Quel service voulez-vous rendre accessible ?

Apportez un exemple d’usage et les logiciels concernés. Le premier lot peut comprendre plusieurs opérations : son périmètre dépend du parcours à faire fonctionner.

Cadrer mon premier périmètre

06 / Le bon point de départ

Créer, connecter
ou faire évoluer ?

Nous vérifions d’abord ce que votre logiciel sait déjà faire. Une capacité native peut suffire.

Créer une API

Le service n’est pas encore exposé.

Vos applications ou partenaires ont besoin d’un accès durable à vos données et à vos règles métier.

Définir le premier usage
Connecter des logiciels

Les interfaces existent déjà.

Il faut échanger et transformer des données entre deux outils, puis suivre les erreurs et les reprises.

Explorer l’intégration API
Faire évoluer une API

L’existant doit être renforcé.

Documentation, sécurité, version ou performance : nous examinons les usages à préserver avant la reprise.

Auditer l’existant

API sur mesure ou connecteur : les critères de choix

07 / Recette et bascule

Prouver le résultat
avec un premier consommateur.

Le métier valide l’effet de l’opération, le consommateur ses appels et la DSI les accès. Dawap vérifie l’écriture réelle, les refus et la compatibilité du contrat.

Ouvrir l’API

  • Le consommateur valide la requête nominale et retrouve le résultat dans le système métier.
  • Les mauvais droits, les requêtes invalides, les quotas et les appels répétés produisent le résultat documenté.
  • La recette compare la version, les réponses et les événements à la spécification publiée.

Préparer le retour arrière

  • Suspendre l’ouverture au consommateur pilote ou les mutations concernées.
  • Revenir à la version compatible prévue et conserver les traces des opérations déjà reçues.
  • Rapprocher les écritures métier avant tout rejeu, annulation ou réouverture.

08 / Infrastructure

Où déployer et exploiter
votre API ?

La DSI valide les consommateurs, le point d’entrée réseau, les secrets, les données journalisées et le plan de restauration.

Vos consommateursAPI chez Dawap

Hébergement par Dawap

Définir le point d’entrée, les accès, les sauvegardes et les opérations couvertes. La documentation d’exploitation et les conditions de transfert sont convenues au cadrage.

Vos consommateursAPI dans votre SI

Déploiement dans votre SI

Valider passerelle, réseau, coffre, pipeline et alertes. Tester le déploiement et la restauration dans l’environnement prévu avec l’équipe d’exploitation.

09 / Exploitation

Une réponse manque.
L’effet reste à vérifier.

On relie les délais, refus et erreurs à l’opération métier. La supervision indique quel consommateur et quelle version sont concernés, sans exposer les secrets.

Consommateur / Identifier la demande

Retrouver la référence et suspendre une nouvelle tentative si l’effet reste incertain.

Métier / Confirmer l’écriture

Vérifier que la commande existe avec les lignes et le statut attendus.

Intégrateur / Rapprocher et répondre

Retourner le résultat existant ou reprendre l’opération avec la même clé après contrôle.

Journal illustratifCommande API-804, délai de réponse dépassé.
  1. Reçue

    La demande et sa clé sont enregistrées.

  2. À vérifier

    Le consommateur ne reçoit pas de confirmation. L’effet est recherché dans la source.

  3. Confirmée

    La commande est retrouvée. L’API restitue la même référence à la relance.

10 / Avant de vous lancer

Vos questions.
Les points à clarifier.

Budget, sécurité, intégration et maintenance : les décisions à prendre avant le premier lot.

Échangeons sur votre projet

Périmètre et budget

Combien coûte la création d’une API sur mesure ?

Le budget dépend des usages à développer, des données, des droits d’accès, des systèmes sources et des contraintes de volume. Le cadrage permet de chiffrer un premier périmètre avec ses tests, sa documentation et sa mise en service. Le devis distingue ensuite les évolutions et la maintenance.

Combien de temps faut-il pour développer une API REST ?

Le calendrier dépend du périmètre, de la disponibilité des accès et des validations nécessaires. Nous définissons un premier usage testable avec votre équipe, puis les étapes de développement, de recette et de déploiement. Les dépendances à un éditeur ou à un partenaire sont identifiées avant de fixer les dates.

Faut-il créer une API ou utiliser un connecteur existant ?

Une API expose vos données ou vos fonctions à une application. Un connecteur échange des données entre des interfaces qui existent déjà. Nous vérifions d’abord les possibilités natives : si elles couvrent le besoin, il n’est pas nécessaire de développer une nouvelle API.

Contrat et sécurité

Comment sécurisez-vous les accès et les données personnelles ?

Nous définissons les droits par utilisateur, application ou compte, puis les mécanismes d’authentification adaptés. Validation des données, limites d’appels, protection des secrets et tests des accès interdits font partie de la conception. Les exigences liées aux données personnelles, dont le RGPD, sont précisées avec vos responsables sécurité et votre DPO selon le contexte.

Pouvez-vous créer une API autour de notre logiciel actuel ?

Oui, si les interfaces et les accès autorisés permettent de réaliser l’usage attendu. Nous examinons les contraintes de l’éditeur et travaillons avec votre équipe ou votre intégrateur ERP. La nouvelle interface peut ensuite exposer un périmètre défini sans imposer le remplacement de tout le logiciel.

Comment notre équipe ou nos partenaires utilisent-ils l’API ?

La livraison comprend une documentation OpenAPI, les règles d’authentification et des exemples d’appels. Les premiers échanges sont vérifiés avec l’application utilisatrice. Un environnement de test, un accompagnement au démarrage ou un SDK peuvent être prévus dans le périmètre convenu.

Comment éviter les doublons et les régressions ?

Pour les opérations sensibles, nous définissons le comportement lors d’une relance : une même intention ne doit pas créer deux commandes ou deux dossiers. Les tests couvrent les erreurs, les reprises et la compatibilité avec les applications utilisatrices. Les changements de version sont préparés avant leur mise en service.

Versions et exploitation

Qui maintient l’API après la livraison ?

Les responsabilités sont définies avec vous : maintenance par Dawap, par votre équipe ou par un autre prestataire. Le périmètre de passation, la documentation, les accès au code et les droits associés sont précisés au contrat. Supervision, support et évolutions sont adaptés au niveau de service convenu.

Comment faire évoluer le contrat sans bloquer les consommateurs ?

Nous recensons les consommateurs et testons les scénarios existants sur la nouvelle version. Un changement incompatible peut nécessiter une période de coexistence, des exemples de migration et une échéance validée avec les équipes.

Comment savoir si une commande a été créée après un délai de réponse ?

Le client conserve une clé d’idempotence ou une référence externe. L’API retrouve le résultat existant quand le contrat le permet. Si l’effet reste incertain, l’équipe rapproche la référence dans le système qui fait foi avant de réessayer.

Peut-on héberger l’API dans notre infrastructure ?

Oui, selon les contraintes et accès disponibles. La DSI valide l’entrée réseau, les secrets, la supervision, le déploiement et la restauration. Dawap peut aussi héberger et exploiter la solution selon le périmètre convenu.

Que vérifiez-vous après la mise en ligne ?

Nous suivons notamment les refus d’accès, les délais, les erreurs et les effets confirmés dans le système métier. Les seuils et les destinataires sont définis avec l’exploitation. Le retour arrière tient compte des écritures déjà réalisées.

Votre métier, de nouveaux usages.

Que doit permettre
votre prochaine API ?

Décrivez le service attendu et les outils concernés. Nous définissons avec vous un premier périmètre et ses conditions de mise en service.

Parlons de votre API

Un usage concret, vos contraintes et une première étape à construire.

Les profils derrière votre projet

Des interlocuteurs qui comprennent vos flux et votre métier.

Votre sujet : Création & développement d’API REST sur mesure

Relier un ERP, un CRM ou une application métier demande de trancher les responsabilités autant que les contrats de données. Nous rapprochons architecture, usages et priorités pour livrer des échanges testables et maintenables.

Découvrir l’agence
Portrait de Jérémy Chomel

Direction · architecture

Jérémy Chomel

Conception des API et middlewares, mapping, reprise sur erreur, observabilité et mise en production.

  • API
  • Architecture
  • DevOps
Portrait d’Arnault Frier

Direction · produit

Arnault Frier

Analyse des processus métier, choix du premier flux utile et accompagnement des utilisateurs.

  • Produit
  • Cadrage
  • Formation
Portrait de Loïc Orue

Product Owner / Scrum Master

Loïc Orue

Product Owner / Scrum Master : backlog d’intégration, dépendances SI, recette et coordination des parties prenantes.

  • PO
  • Scrum
  • Backlog

Consultant senior mobilisable

La composition de l’équipe et sa disponibilité sont confirmées selon votre périmètre, les accès nécessaires et le niveau de service attendu.