

Connexion unique
Les utilisateurs gèrent plusieurs comptes.
On fédère la connexion avec le protocole supporté par l’application et on distingue session d’identité et session locale.
Intégration SSO API, IAM & sécurité
Reliez vos applications à votre fournisseur d’identité et gardez la maîtrise des droits métier, des accès API et de la révocation.
Dawap cadre un parcours de connexion et un accès à une ressource. La recette prouve aussi ce qui doit être refusé.
BranchassistSSO Keycloak, habilitations et trace des connexions.01 / Vos besoins métier
Nous partons d’une connexion, d’un rôle ou d’un compte machine que vos équipes doivent vérifier. Les contrôles couvrent l’identité et la décision sur la ressource.
Connexion unique
On fédère la connexion avec le protocole supporté par l’application et on distingue session d’identité et session locale.
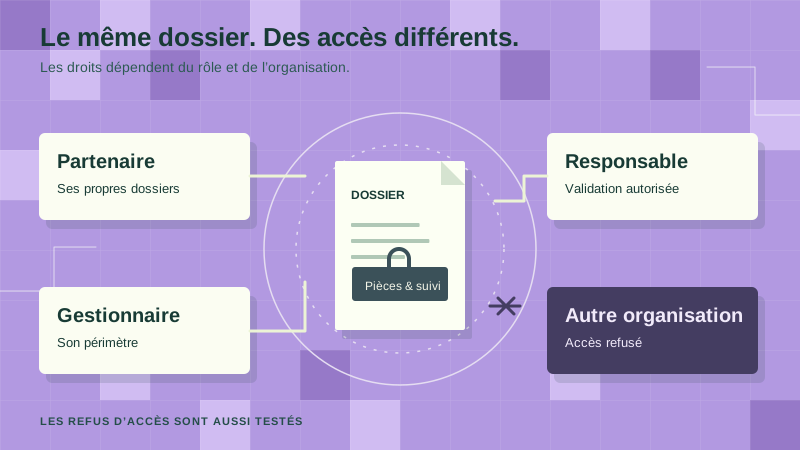
Droits métier
Les rôles et attributs sont mappés aux droits applicatifs. La recette vérifie le refus sur une ressource appartenant à un autre compte.
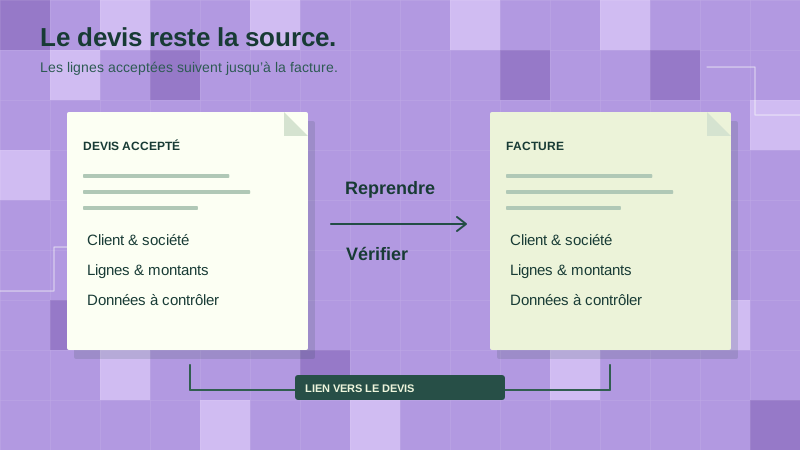
Cycle des accès
Le signal de départ déclenche la suspension et la révocation prévues. Les applications confirment leur état et remontent les exceptions.
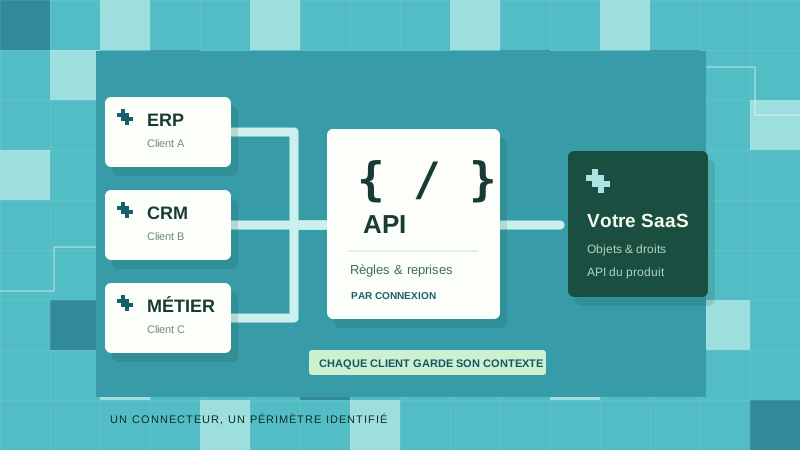
API machine
Chaque service obtient une identité et des droits limités. On teste l’expiration, la rotation et l’usage sur une audience différente.
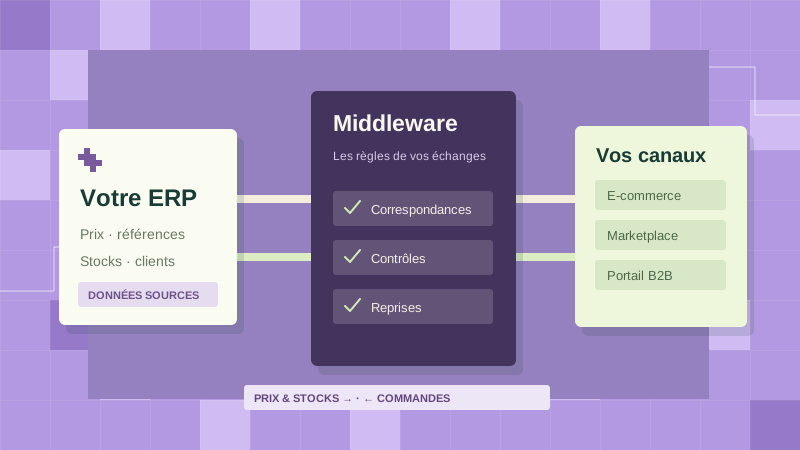
Migration
On ouvre une application et une population pilotes. La méthode prépare les accès de secours et la gestion des sessions existantes.
Audit
Les journaux relient identité pseudonymisée, ressource, décision et version de règle. Ils excluent les jetons et secrets.
02 / Réalisations
Les projets documentent une migration SSO, des droits sur des ressources et le contrôle d’accès dans des parcours métier distincts.
Réalisation / Branchassist
Dawap a intégré Keycloak au SI de Branchassist. L’application valide l’utilisateur actif, ses rôles Symfony et son droit sur la ressource avant d’autoriser l’action.

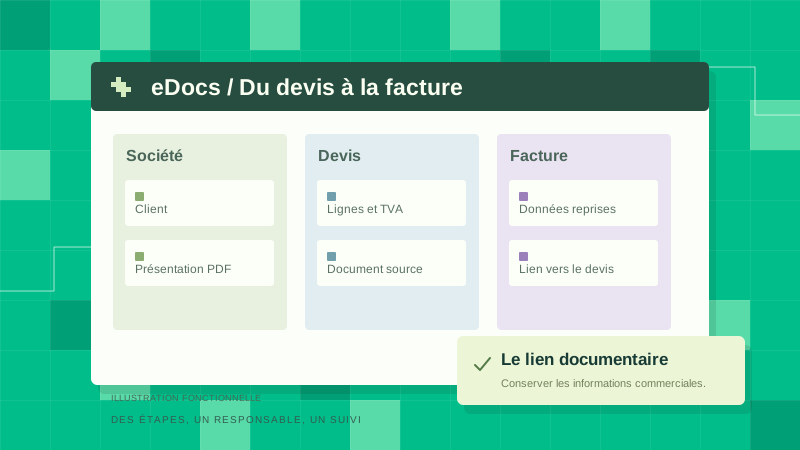
Corim / Espace éditeur
L’espace client distribue les documents et artefacts autorisés selon le compte, la version et le mode d’hébergement.
Voir les droits de distribution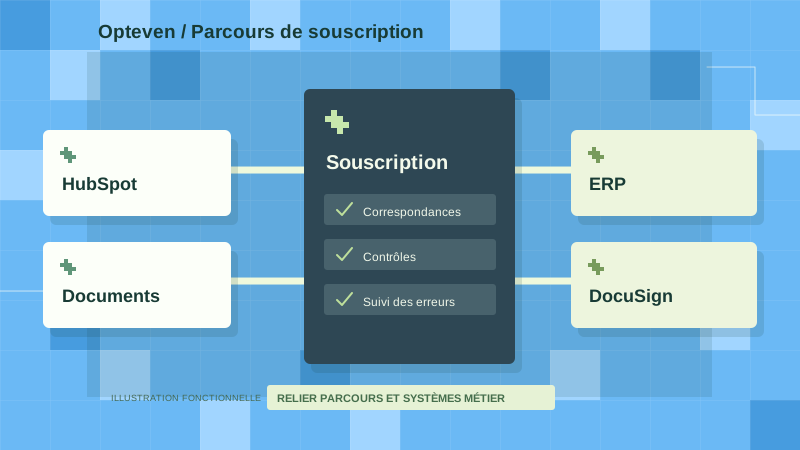
Opteven / Souscription
La souscription connecte le CRM, l’ERP et la signature autour d’un dossier suivi. Le projet illustre les échanges d’un parcours sensible.
Voir la souscription03 / Architecture
Le fournisseur établit l’identité. L’application décide si l’utilisateur ou le service peut agir sur la ressource. On sépare ces deux décisions avant de choisir.
L’application prend en charge le protocole et les contraintes du fournisseur. On vérifie l’audience, la session et la révocation.
ExempleBrancher une application compatible OpenID Connect.
Cadrer ce raccordementUne passerelle traduit les échanges avec une application qui ne sait pas fédérer ses accès. On définit sa frontière et les règles de retour arrière.
ExempleIntégrer un portail historique avec un fournisseur d’identité commun.
Cadrer ce raccordementPlusieurs sources gèrent arrivées, rôles et départs. Les droits et les refus sont rapprochés avec les applications.
ExempleRévoquer les accès d’un compte désactivé et vérifier les réponses de chaque application.
Voir l’orchestration du SIFlux témoin / Scénario illustratif
Plan de confiance · scénario illustratif
La société, les applications, les personnes, les identifiants et les horaires ci-dessous sont fictifs. Ce dossier montre comment choisir les protocoles et gouverner l’accès avant de choisir un fournisseur IAM.
L’utilisateur voit un refus stable. Le support retrouve la règle, le propriétaire et la corrélation. La sécurité conserve le détail sensible dans la trace autorisée.
Trajectoire de bascule
Une population, trois rôles, OIDC, session, logout et retour arrière.
Sortie : 6 contre-tests conformesIdentités machine séparées, rotation, SCIM et délai de déprovisioning mesuré.
Sortie : aucun compte orphelinCoexistence SAML/CAS, métriques de refus, support outillé et extinction contrôlée.
Bloquée tant que la révocation dériveFaits documentaires · limites explicites
Les références officielles ont été relues le 10 septembre 2026. Elles cadrent sécurité OAuth2, identité OIDC, provisioning SCIM et gestion des authentificateurs et sessions. Elles ne choisissent ni vos rôles métier, ni vos propriétaires, ni le délai de révocation acceptable.
Premier lot recommandé
Nous le transformons en un dossier testable : acteurs, protocole, claims, règle métier, durée, traces, révocation et rollback. La sortie n’est pas un schéma abstrait, mais une décision de trajectoire que DSI, sécurité, produit et métier peuvent relire.
04 / Cadrage et projet
La DSI valide fournisseurs, protocoles et secrets. Le métier décide qui accède à quel dossier. Dawap implémente la matrice et démontre les refus et la reprise.
Choisir une application et deux profils représentatifs.
LivrableMatrice rôles, ressources et actions.
Décrire fédération, droits, sessions et révocation.
LivrableDiagramme de connexion et contrat des attributs.
Raccorder le fournisseur et appliquer les contrôles métier.
LivrableCode et tests de connexion et d’autorisation.
Exercer compte inactif, mauvais périmètre et rotation de clé.
LivrableRésultats positifs et refus documentés.
Ouvrir une population pilote et vérifier les journaux.
LivrableAccès de secours et procédure d’exploitation.
Premier atelier
Présentez votre fournisseur d’identité, le périmètre de l’application et un accès difficile à valider. Gardez les secrets dans votre coffre.
05 / Recette et bascule
Le pilote teste un compte actif, un compte désactivé et une tentative hors périmètre. La rotation de clé et l’accès de secours font partie de la décision.
Contre-tests / Scénarios illustratifs
Les sociétés, personnes, identifiants, horaires et décisions ci-dessous sont fictifs. La recette finale utilise vos parcours, vos propriétaires et les traces réellement accessibles dans votre SI.
06 / Sécurité et infrastructure
La DSI valide où résident l’identité, les journaux et les secrets, ainsi que les règles d’accès, de sauvegarde et de rotation.
Option 01
Définir l’accès au service d’intégration, la protection des journaux et le partage de responsabilités avec l’équipe qui opère le fournisseur.
Option 02
Valider réseau, certificats, coffre et comptes de service. Tester les alertes et l’accès d’urgence dans votre environnement.
07 / Suivi en production
On suit les échecs de connexion, les refus d’autorisation et l’âge des révocations en attente. Les seuils séparent une erreur d’accès d’un changement métier légitime.
Récupérer la référence de décision et distinguer connexion et autorisation.
Contrôler état du compte, audience, certificats et dernière rotation.
Corriger le mapping validé et tester le refus attendu avant de réouvrir.
Le fournisseur confirme l’identité et l’application retrouve le compte.
Le rôle requis manque. Le dossier reste fermé et la trace indique la règle.
Le rôle est réattribué après validation. Les tests de périmètre et de refus repassent.
08 / Par logiciel
Chaque protocole ou fournisseur IAM a ses forces, limites, modèles de claims, contraintes de session et pratiques de déploiement. Ces portes d’entrée aident à cadrer le bon sujet.
09 / Guides et exemples
Quatre guides détaillent l’architecture IAM, les secrets, OAuth2 et OpenID Connect ; notre accompagnement relie ces décisions au cadrage et à l’intégration transverse.
Quand un accès échoue, le bon diagnostic ne se limite pas au jeton. Il faut lire le scope, l’audience, la clé, le certificat, le contexte d’appel et la trace d’audit pour distinguer un refus normal d’une dérive d’IAM. Ce repère aide à sécuriser le run sans rendre les causes invisibles. Il réduit les tickets sans cause.
Un accès fonctionnel ne valide pas son périmètre. Distinguez identité, permissions et ressources, préparez le renouvellement ou le retrait d’un accès et testez les refus importants. Une matrice relie chaque situation aux preuves attendues, sans seuil de durée ou de rotation présenté comme universel.
OAuth2 devient critique quand une API doit relier authorization code, PKCE, client credentials, scopes, access tokens, refresh tokens, introspection, metadata et révocation. Le bon connecteur évite les clients trop larges, les tokens impossibles à retirer et les APIs qui acceptent un accès hors contexte métier.
OpenID Connect devient critique quand le SI doit relier ID Token, issuer, audience, nonce, JWKS, UserInfo, claims, sessions et logout. Le bon connecteur évite les identités impossibles à prouver, les rôles qui divergent, les sessions mal terminées et les applications qui acceptent un utilisateur hors contexte.
Vos questions / FAQ
Fédération, rôles, migration, audit et exploitation des accès.
Un intégrateur API authentification conçoit la connexion entre vos applications, IAM, fournisseurs d’identité, APIs et systèmes legacy. Il sécurise protocoles, rôles, tokens, sessions, secrets, logs, provisioning et parcours utilisateurs.
Le SSO désigne l’expérience de connexion unique. OAuth2 gère l’autorisation déléguée. OpenID Connect ajoute une couche d’authentification au-dessus d’OAuth2. SAML est un standard de fédération d’identité très utilisé en entreprise.
Oui. Nous pouvons intégrer Keycloak, Auth0, Okta, Clerk, FusionAuth, Firebase Auth, Stytch, LemonLDAP, CAS, WSO2 ou une architecture IAM existante, selon vos contraintes techniques et organisationnelles.
On peut mettre en place un proxy, une translation de protocole, une stratégie SAML/CAS, une validation de session ou une migration progressive. Le choix dépend de l’application, du risque et du niveau de contrôle possible.
Nous construisons une matrice d’habilitation avec rôles métier, groupes IAM, scopes API, permissions applicatives, exceptions, validations et règles de revue. Le but est d’avoir des droits lisibles et auditables.
Oui. La MFA peut être adaptée au risque : type d’utilisateur, application, device, localisation, action sensible ou contexte B2B. On évite de rendre chaque action pénible quand le risque ne le justifie pas.
Nous définissons stockage sécurisé, rotation, durées de vie, révocation, séparation des environnements, validation stricte des tokens, gestion des certificats et protection des webhooks signés.
Oui. Les créations, invitations, changements de rôle, suspensions et suppressions peuvent être reliés à des événements RH, métier ou produit, avec logs et contrôles de cohérence.
On vérifie les rôles, comptes orphelins, secrets, logs, sessions, exceptions, revues d’accès, traces de connexion et procédures de révocation. Les contrôles doivent être documentés et retrouvables.
Le coût dépend du nombre d’applications, protocoles, rôles, contraintes legacy, migration utilisateurs, MFA, provisioning, audit, tests et niveau de run attendu. Un cadrage court permet de prioriser un premier lot sécurisé.
La recette inclut deux comptes et deux ressources de périmètres différents. On vérifie le refus au niveau de l’API et du traitement métier, même avec une session valide.
Le cadrage fixe les identifiants et motifs utiles pour expliquer la décision, leur durée de conservation et les personnes autorisées à les consulter. Les secrets et les jetons restent hors des journaux.
On vérifie un accès d’urgence et on ouvre par application ou par population. Les seuils d’arrêt, la révocation des sessions et la réconciliation des droits sont testés avant la mise en ligne.
Les profils derrière votre projet
Votre sujet : SSO API et IAM : intégrateur authentification
Relier un ERP, un CRM ou une application métier demande de trancher les responsabilités autant que les contrats de données. Nous rapprochons architecture, usages et priorités pour livrer des échanges testables et maintenables.
Découvrir l’agence
Direction · architecture
Conception des API et middlewares, mapping, reprise sur erreur, observabilité et mise en production.

Direction · produit
Analyse des processus métier, choix du premier flux utile et accompagnement des utilisateurs.

Product Owner / Scrum Master
Product Owner / Scrum Master : backlog d’intégration, dépendances SI, recette et coordination des parties prenantes.
Consultant senior mobilisable
La composition de l’équipe et sa disponibilité sont confirmées selon votre périmètre, les accès nécessaires et le niveau de service attendu.
Votre premier échange
Si vos accès sont dispersés, vos rôles difficiles à auditer ou votre SSO trop fragile pour accompagner la croissance, on peut cadrer une intégration Auth/Sécurité robuste, progressive et exploitable par vos équipes.