Diagnostic

Audit technique application web : décider sur des preuves

Avant une refonte, une reprise ou une migration, notre équipe senior examine votre application et ses usages avec les métiers et la DSI. Vous recevez des constats vérifiables, des risques priorisés et une trajectoire dont les hypothèses et les premiers livrables sont explicites.

Partons de la décision à prendre et des éléments disponibles.

Technologies et socles que nos applications savent exploiter
Conception, intégration et maintenance
01 Périmètre convenu
02 Constats étayés
03 Options comparées
04 Décision documentée

Avant de choisir le chantier

Audit technique avant refonte :
que faut-il vraiment changer ?

Des incidents récurrents, un développement devenu lent ou un prestataire qui change ne conduisent pas tous à une réécriture. Le diagnostic rapproche ce que le logiciel permet, ce qui fragilise les opérations et les moyens de retrouver une capacité à livrer.

AVANT UN INVESTISSEMENT

Comparer les trajectoires.

Conserver une partie du code, traiter une dépendance, moderniser le framework ou reconstruire un parcours : nous comparons les options sur un même périmètre, avec les coûts de transition et les inconnues qui influencent l’estimation.

AVANT UN RELAIS TECHNIQUE

Qualifier ce qui est reprenable.

Code accessible, version réellement déployée, environnements, données et procédures sont rapprochés. L’objectif est de savoir quelles conditions réunir pour qu’une équipe puisse corriger et faire évoluer l’application.

FACE À UN BLOCAGE

Rendre le problème vérifiable.

Nous distinguons le symptôme, l’impact métier et les causes encore hypothétiques. Une mesure ciblée ou un scénario reproduit peut débloquer la décision sans lancer immédiatement une revue générale de toute l’application.

Un audit récent et exploitable sert de point de départ. Nous vérifions ce qui reste actuel et les questions qui manquent. En cas d’incident actif, les mesures de confinement et les responsabilités d’intervention sont convenues avant les investigations susceptibles d’affecter le service.

Ce que vous recevez

Un dossier qui permet
de trancher et de poursuivre.

La proposition nomme les livrables et leur profondeur. Le rapport distingue les faits observés, leur interprétation et les points que les accès ou le périmètre n’ont pas permis de vérifier.

Quatre sorties à convenir au cadrage.

01 · Synthèse de décision
La question posée, les parcours concernés, les risques dominants, les options et les arbitrages attendus de la direction, des métiers et de la DSI.
02 · Registre des constats
Pour chaque point : preuve datée et contextualisée, impact, étendue des vérifications, priorité, action et dépendances. Les pièces sensibles sont transmises aux destinataires autorisés.
03 · Comparaison des trajectoires
Ce qui peut être conservé, les adaptations nécessaires, les prérequis d’une migration ou d’une refonte et les incertitudes à lever avant engagement.
04 · Premier plan d’action
Un lot priorisé avec hypothèses d’effort, responsable de validation, résultat attendu et critères de réception. Les actions immédiates sont distinguées des travaux à étudier.
Définir les livrables de mon audit

Exemple pédagogique · données fictives

Du constat technique
à une décision métier.

Cette fiche illustre le niveau de précision recherché. Elle ne décrit aucun incident client et ne constitue pas un rapport d’audit réalisé.

Une commande est visible ; sa réception ERP reste inconnue.

Dans ce scénario, un portail affiche « envoyé » après une tentative d’appel. Lorsque la réponse de l’ERP est perdue, l’opérateur peut renvoyer la commande sans savoir si la première a été reçue.

Un nouveau framework ne résout pas à lui seul cette ambiguïté. L’audit examine d’abord la corrélation, l’état détenu par l’ERP et les conditions d’un rejeu sûr, avec le responsable de l’interface.

Le test suivant est défini avant de chiffrer une généralisation : provoquer un retour perdu en recette, retrouver l’opération distante et prouver que la reprise ne crée pas de seconde commande.

Une fiche réelle précise aussi les conditions de reproduction, les éléments non vérifiés et les personnes consultées. Un contrôle ponctuel établit un constat dans un contexte donné ; il ne démontre pas l’absence de défaut sur tout le logiciel.

Une mission préparée avec vous

Les bonnes investigations,
sur les bons usages.

Un référent senior coordonne la mission. Le planning inclut les accès, les personnes à rencontrer, les vérifications autorisées et les points de restitution ; il est adapté au périmètre convenu.

01 · CADRER

Nommer la décision et les limites.

Nous recueillons les difficultés auprès des utilisateurs et de l’exploitation. Le mandat identifie les parcours prioritaires, les versions, les environnements, les données d’essai et les systèmes tiers à observer. Les exclusions et les interlocuteurs sont explicites.

02 · EXAMINER

Confronter le code aux opérations.

Lecture du code, dépendances, droits, données, API, traitements différés, performance, tests et CI/CD sont étudiés selon le mandat. L’échantillonnage et les mesures sont documentés. Un accès manquant reste une limite visible, avec son effet sur la conclusion.

03 · RESTITUER

Arbitrer un premier lot recevable.

La restitution relie les constats aux options. Les équipes distinguent risque à contenir, correction à réaliser, hypothèse à vérifier et évolution à différer. Chaque lot proposé reçoit une sortie testable et les dépendances nécessaires à sa réception.

Des interventions autorisées et proportionnées.

Les données de test, les comptes et les canaux de transfert suivent le cadre convenu avec la DSI. Un contrôle de sécurité applicative ne vaut pas un test d’intrusion complet. Toute investigation active ou correction en production nécessite ses autorisations et ses conditions propres.

Consulter le guide de tests de sécurité OWASP →

L’hébergement peut être porté par Dawap ou rester dans votre SI, sur votre cloud ou votre serveur. Nous distinguons les responsabilités applicatives de celles de l’exploitant et des fournisseurs. Sauvegarde, restauration et déploiement sont vérifiés à la profondeur prévue ; une copie présente ne prouve pas à elle seule qu’un service pourra être restauré.

La suite vous appartient

Choisir une trajectoire
à partir du diagnostic.

La réalisation fait l’objet d’une décision distincte. Votre équipe, Dawap ou un autre intervenant peut discuter les recommandations selon les modalités convenues ; l’audit doit rendre cette discussion possible.

RELAIS TECHNIQUE

Reprendre le code existant.

La priorité est de transmettre les accès, comprendre le produit, stabiliser les points sensibles et livrer une première évolution utile.

Voir la reprise d’application web →
COMPATIBILITÉ DU SOCLE

Faire évoluer PHP/Symfony.

La trajectoire précise les dépendances bloquantes, les étapes de version, la recette et les conditions de bascule.

Préparer une modernisation Symfony →
FONCTIONS ET PARCOURS

Repenser le logiciel métier.

Une reconstruction se justifie par les usages à servir, les limites de l’existant et le coût de la transition, puis se découpe en lots recevables.

Cadrer une refonte sur mesure →

Un exemple de réalisation · Daspeed.io

Outiller le diagnostic et le suivi des actions.

Daspeed.io illustre notre travail sur les audits de performance, les signaux techniques et leur restitution dans un outil exploitable. Son dossier décrit les fonctions conçues et les choix de réalisation.

Découvrir le projet Daspeed.io →

Vos questions

Avant de lancer votre audit technique.

Dans quels cas demander un audit technique avant refonte ?

Lorsque la décision de conserver, corriger, moderniser ou reconstruire reste à étayer. L’audit est aussi utile avant un changement de prestataire, une montée de version ou la relance d’un projet bloqué. Nous partons de la décision attendue et des parcours sensibles pour convenir des investigations.

Quels livrables recevrons-nous ?

Le périmètre convenu précise les livrables : synthèse de décision, registre des constats avec preuves et limites, comparaison des trajectoires et premier plan d’action. Les recommandations indiquent impact, priorité, dépendances et hypothèses d’estimation. Une restitution permet de discuter les constats avec les interlocuteurs concernés.

Faut-il fournir le code source et les accès de production ?

Le code, ses dépendances et un environnement de test donnent accès à des vérifications qu’une visite des écrans ne permet pas. Les accès sont définis avec votre DSI selon le besoin, en privilégiant la lecture et les environnements isolés. Nous signalons ce qui ne peut pas être vérifié avec les éléments disponibles ; les secrets passent par le canal sécurisé convenu.

Pouvez-vous auditer une application développée par une autre équipe ?

Oui, dans notre périmètre de compétences, notamment les applications PHP/Symfony et leurs intégrations SI. Nous qualifions la stack et les composants spécialisés avant engagement. Les entretiens avec l’équipe actuelle et les métiers complètent le code lorsque leur participation est possible.

L’audit comprend-il un test d’intrusion ou une certification de sécurité ?

Le mandat précise les contrôles de sécurité autorisés : dépendances, accès, droits, configurations ou parcours retenus. Une revue de code ou un scan ne vaut ni test d’intrusion complet ni certification. Si une investigation spécialisée est nécessaire, son périmètre, ses autorisations et son intervenant sont définis séparément.

Comment estimez-vous le budget et le planning ?

Ils dépendent du périmètre, de la complexité, des environnements, de la qualité des éléments disponibles et des interlocuteurs à mobiliser. La proposition décrit les entrées attendues, les investigations, les livrables et les jalons. Une dépendance découverte ou un accès absent fait l’objet d’un arbitrage explicite.

L’audit nous engage-t-il à vous confier la refonte ?

La décision de réalisation est distincte de la mission d’audit. Le rapport et ses recommandations permettent de discuter les suites avec votre équipe, Dawap ou un autre intervenant, selon les modalités convenues. Une correction urgente identifiée pendant l’analyse nécessite une autorisation et un périmètre de réalisation propres.

Couvrez-vous les API, les données et l’hébergement dans notre SI ?

Oui, lorsque ces éléments font partie du mandat. Nous rapprochons parcours applicatifs, données de référence, échanges ERP/CRM, traitements différés et exploitation. Votre DSI et les responsables des systèmes tiers, dont l’intégrateur ERP si nécessaire, participent aux vérifications qui les concernent.

Que se passe-t-il après la restitution ?

Vous arbitrez les risques, les inconnues et les options proposées. La suite peut être une correction ciblée, une reprise par une nouvelle équipe, une modernisation Symfony, une refonte fonctionnelle ou une investigation complémentaire. Le premier lot retenu reçoit ses critères de réception, ses dépendances et ses conditions de mise en service.


Votre prochaine décision

Un périmètre utile. Des preuves pour choisir.

Exposez-nous votre situation et la décision qui attend. Nous préparerons une mission d’audit dont les entrées, les livrables et les limites sont compréhensibles avant le démarrage.

Cadrer mon audit avant refonte Premier échange avec un expert senior. Le périmètre de la mission est défini avec vous.

Les profils derrière votre projet

Les personnes qui cadrent, construisent et font avancer votre application.

Votre sujet : Audit technique avant refonte d’application web

Création, reprise ou refonte : les décisions produit doivent rester reliées à la réalité du code et aux usages. Vous gardez des interlocuteurs capables de découper le travail, arbitrer les priorités et préparer la suite après livraison.

Découvrir l’agence
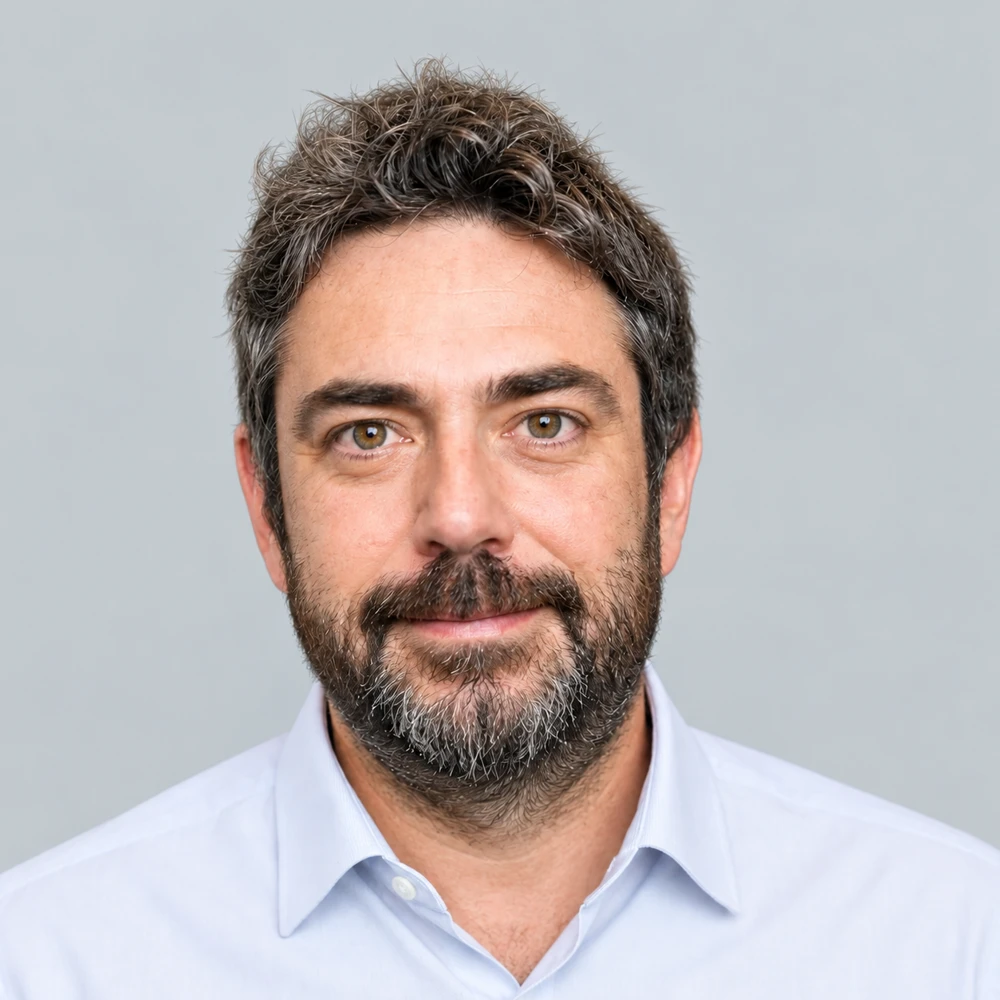
Portrait de Jérémy Chomel

Direction · architecture

Jérémy Chomel

Architecture web, audit de l’existant, développement, performance et industrialisation des déploiements.

  • API
  • Architecture
  • DevOps
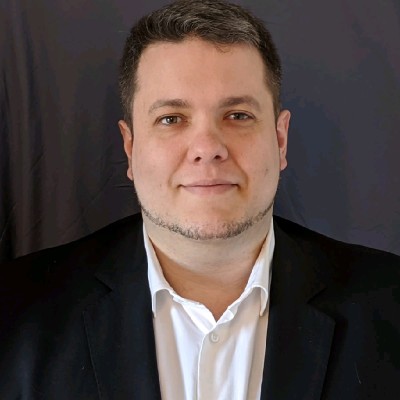
Portrait d’Arnault Frier

Direction · produit

Arnault Frier

Compréhension du terrain, conception des parcours et cadrage d’une application utilisable au quotidien.

  • Produit
  • Cadrage
  • Formation
Portrait de Loïc Orue

Product Owner / Scrum Master

Loïc Orue

Product Owner / Scrum Master : backlog, critères de recette, facilitation des sprints et levée des blocages d’équipe.

  • PO
  • Scrum
  • Backlog

Consultant senior mobilisable

La composition de l’équipe et sa disponibilité sont confirmées selon votre périmètre, les accès nécessaires et le niveau de service attendu.